


1. Tổng quan về lỗ hổng CVE-2026-98432
CVE-2026-98432 là lỗ hổng bảo mật nghiêm trọng trong Linux Kernel, ảnh hưởng đến quá trình xử lý kết nối TCP IPv4. Lỗ hổng có thể dẫn đến nguy cơ thực thi mã từ xa (Remote Code Execution – RCE), gây ảnh hưởng trực tiếp đến tính bảo mật và an toàn của máy chủ Linux.
Theo thông tin công bố từ Ubuntu Security, CVE-2026-98432 được đánh giá ở mức Critical, với điểm CVSS 3.1 là 9.8/10.
Lỗ hổng được công bố ngày 15/10/2026 và cập nhật thông tin gần nhất ngày 10/11/2026.
Các máy chủ Ubuntu sử dụng phiên bản Linux Kernel chưa được vá cần được kiểm tra và cập nhật sớm, đặc biệt là những hệ thống cung cấp dịch vụ VPS, Web Hosting, API, Database và các dịch vụ kết nối Internet.
2. Nguyên nhân và cơ chế hoạt động của CVE-2026-98432
Lỗ hổng CVE-2026-98432 xuất phát từ lỗi quản lý bộ nhớ trong quá trình xử lý kết nối TCP IPv4 của Linux Kernel.
Cụ thể, lỗi xảy ra trong quá trình xử lý TCP SYN và SYN-ACK tại hàm tcp_v4_syn_recv_sock().
Khi một request socket được chuyển quyền sở hữu dữ liệu tùy chọn IP (inet_opt) sang child socket, một CPU khác có thể đồng thời xử lý SYN được gửi lại cho cùng request socket.
Trong một số điều kiện tranh chấp giữa các CPU, dữ liệu inet_opt có thể bị giải phóng trong khi một tiến trình khác vẫn đang đọc dữ liệu này.
Đây là dạng lỗi Use-After-Free (UAF), có thể gây ra:
- Truy cập vùng nhớ đã được giải phóng.
- Hành vi bất thường trong quá trình xử lý TCP.
- Làm mất ổn định hệ thống hoặc gây lỗi Kernel.
- Nguy cơ khai thác để thực thi mã từ xa trong những điều kiện phù hợp.
Lỗ hổng liên quan đến quá trình xử lý TCP IPv4. Theo mô tả của Ubuntu, vấn đề đầu tiên không ảnh hưởng đến IPv6 vì cơ chế xử lý của TCP IPv6 có sự khác biệt.
3. Những phiên bản Ubuntu bị ảnh hưởng
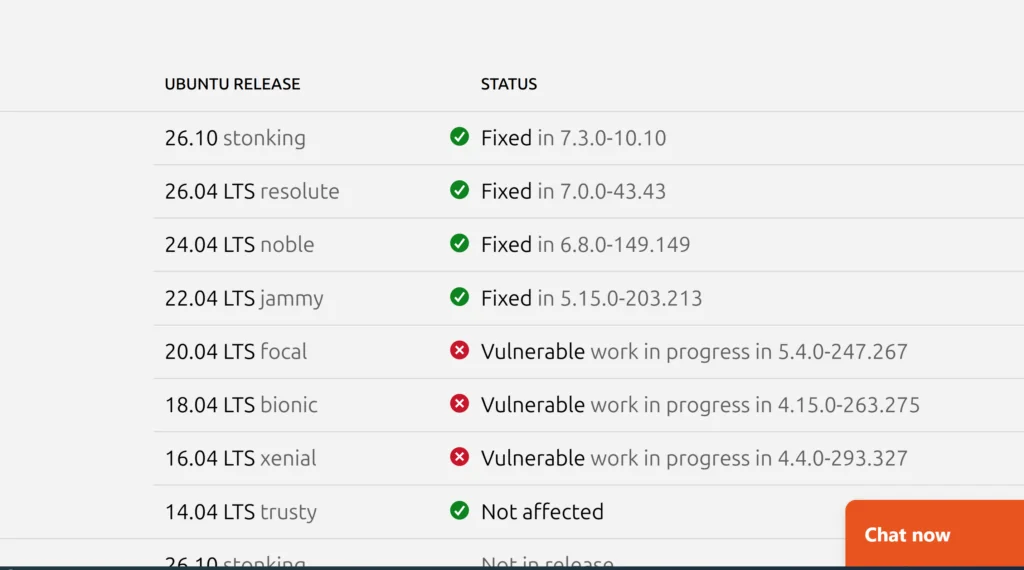
Theo Ubuntu Security Tracker, trạng thái bản vá CVE-2026-98432 được ghi nhận như sau:
| Phiên bản Ubuntu | Phiên bản Kernel đã vá |
|---|---|
| Ubuntu 26.10 | 7.3.0-10.10 |
| Ubuntu 26.04 LTS | 7.0.0-43.43 |
| Ubuntu 24.04 LTS | 6.8.0-149.149 |
| Ubuntu 22.04 LTS | 5.15.0-203.213 |
| Ubuntu 20.04 LTS | Đang trong quá trình xử lý đối với Kernel mặc định |
| Ubuntu 18.04 LTS | Đang trong quá trình xử lý đối với Kernel mặc định |
| Ubuntu 16.04 LTS | Cần kiểm tra trạng thái và gói Kernel cụ thể |
Lưu ý: Các phiên bản Kernel trên áp dụng cho từng nhánh gói Kernel tương ứng. Các biến thể như AWS, Azure, KVM và HWE có thể có số phiên bản bản vá khác nhau.
Đặc biệt, Ubuntu 20.04 và các phiên bản cũ có thể cần Ubuntu Pro để tiếp tục nhận các bản cập nhật bảo mật mở rộng.
Không nên chỉ dựa vào số phiên bản Kernel chính (ví dụ 5.15 hoặc 6.8) để kết luận máy chủ đã an toàn.
4. Hướng dẫn kiểm tra máy chủ Ubuntu có bị ảnh hưởng hay không
Trước khi thực hiện cập nhật, quản trị viên cần xác định phiên bản Ubuntu và Linux Kernel đang sử dụng.
Bước 1: Kiểm tra phiên bản Ubuntu
Chạy lệnh:
cat /etc/os-releaseHoặc:
lsb_release -aThông tin cần quan tâm:
- Ubuntu Version.
- Ubuntu Codename.
- Phiên bản hệ điều hành đang sử dụng.
Bước 2: Kiểm tra phiên bản Linux Kernel
Chạy lệnh:
uname -rVí dụ:
6.8.0-139-genericNếu máy chủ đang sử dụng Kernel thấp hơn phiên bản đã được vá tương ứng, cần tiếp tục kiểm tra gói Kernel và thực hiện cập nhật.
Bước 3: Kiểm tra gói Kernel đang cài đặt
Chạy:
dpkg -l | grep -E 'linux-image|linux-generic'Kiểm tra các gói Kernel hiện có:
apt list --installed 2>/dev/null | grep linux-imageViệc kiểm tra này giúp xác định máy chủ đang sử dụng Kernel generic, HWE hay một nhánh Kernel chuyên biệt.
5. Hướng dẫn vá lỗ hổng CVE-2026-98432 trên Ubuntu
Phương án được khuyến nghị là cập nhật Linux Kernel lên phiên bản đã được Ubuntu phát hành bản vá bảo mật.
Bước 1: Cập nhật danh sách package
Chạy:
sudo apt updateLệnh này giúp máy chủ đồng bộ danh sách package và các phiên bản cập nhật từ Ubuntu Repository.
Bước 2: Nâng cấp các package hệ thống
Thực hiện:
sudo apt full-upgrade -yLệnh trên cập nhật các package có phiên bản mới, bao gồm Linux Kernel khi bản vá đã có trong repository phù hợp.
Lưu ý: full-upgrade có thể cài đặt hoặc gỡ bỏ package để giải quyết phụ thuộc. Đối với máy chủ đang vận hành dịch vụ quan trọng, nên kiểm tra danh sách thay đổi trước khi xác nhận cập nhật.
Có thể sử dụng:
sudo apt upgradenếu muốn thực hiện nâng cấp theo cách hạn chế thay đổi phụ thuộc hơn. Tuy nhiên, cần đảm bảo package Kernel đã được cập nhật đầy đủ.
Bước 3: Kiểm tra phiên bản Kernel mới
Sau khi cập nhật, kiểm tra các Kernel đã được cài đặt:
dpkg -l | grep linux-imageKiểm tra phiên bản Kernel mới nhất đang được hệ thống lựa chọn.
Bước 4: Khởi động lại máy chủ
Để Kernel mới được sử dụng, cần reboot hệ thống:
sudo rebootQuan trọng: Việc cập nhật package Kernel không đồng nghĩa Kernel đang chạy được thay thế ngay lập tức. Máy chủ cần khởi động lại để nạp Kernel mới.
Đối với hệ thống đang cung cấp dịch vụ VPS, Hosting hoặc Database, cần lên lịch bảo trì và thông báo khách hàng trước khi reboot.
Bước 5: Xác minh sau khi cập nhật
Sau khi máy chủ khởi động lại, chạy:
uname -rKiểm tra phiên bản Kernel đang hoạt động đã đạt phiên bản đã vá tương ứng với Ubuntu Release và nhánh Kernel.
Có thể kiểm tra thêm:
sudo apt update
sudo apt list --upgradable
Nếu hệ thống vẫn đang chạy Kernel cũ, cần kiểm tra cấu hình GRUB, danh sách Kernel đã cài đặt và quá trình khởi động.
6. Phương án giảm thiểu rủi ro khi chưa thể cập nhật Kernel
Trong trường hợp máy chủ đang vận hành hệ thống quan trọng và chưa thể reboot ngay, có thể áp dụng biện pháp lọc các gói TCP IPv4 có IP Options bằng nftables.
Theo hướng dẫn Mitigation của Ubuntu, phương án này có thể giảm thiểu rủi ro bằng cách chặn các gói TCP IPv4 có IP Header Options.
Điều kiện áp dụng:
- Máy chủ đã cài đặt nftables.
- Có quyền quản trị root hoặc sudo.
- Hệ thống không cần sử dụng IPv4 Options.
- Không sử dụng UFW hoặc firewalld để quản lý cấu hình firewall theo cách xung đột với phương án này.
Bước 1: Tạo quy tắc nftables
Chạy:
sudo tee /etc/cve-2026-98432.nft > /dev/null <<'EOF'
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}
EOF
Quy tắc trên chặn các gói TCP IPv4 có độ dài IP Header lớn hơn 20 byte, tức có sử dụng IPv4 Options.
Các kết nối TCP IPv4 thông thường không sử dụng IP Options vẫn tiếp tục hoạt động.
Bước 2: Kiểm tra cấu hình
Chạy:
sudo nft -c -f /etc/cve-2026-98432.nftNếu không có lỗi cú pháp, áp dụng quy tắc:
sudo nft -f /etc/cve-2026-98432.nftKiểm tra:
sudo nft list table inet cve_2026_98432Bước 3: Cấu hình tự động sau khi reboot
Nếu máy chủ sử dụng nftables độc lập để quản lý firewall, có thể thêm cấu hình:
echo 'include "/etc/cve-2026-98432.nft"' | sudo tee -a /etc/nftables.confKiểm tra cấu hình:
sudo nft -c -f /etc/nftables.confKích hoạt dịch vụ:
sudo systemctl enable nftables.serviceLưu ý: Nếu hệ thống đang sử dụng UFW, firewalld hoặc một hệ thống quản lý firewall khác, cần đánh giá khả năng tương thích trước khi áp dụng.
Giới hạn của phương án Mitigation
Đây chỉ là biện pháp giảm thiểu rủi ro, không phải bản vá hoàn chỉnh cho CVE-2026-98432.
Quy tắc trên không bảo vệ tuyệt đối trước mọi phương thức khai thác. Các container sử dụng network namespace riêng cũng cần được đánh giá và áp dụng quy tắc phù hợp.
Khuyến nghị: Cập nhật Kernel lên phiên bản đã được Ubuntu vá là phương án xử lý triệt để được ưu tiên.
7. Những lưu ý khi vá CVE-2026-98432 trên máy chủ VPS và Server
Đối với hệ thống máy chủ đang cung cấp dịch vụ cho nhiều khách hàng, quá trình cập nhật cần được thực hiện có kiểm soát.
Một số lưu ý quan trọng:
1. Sao lưu dữ liệu trước khi cập nhật
Đảm bảo đã có bản sao lưu dữ liệu quan trọng hoặc snapshot máy chủ để có phương án khôi phục khi xảy ra sự cố.
2. Kiểm tra khả năng tương thích Kernel
Một số hệ thống sử dụng driver mạng, driver lưu trữ hoặc module Kernel bên ngoài. Cần kiểm tra tính tương thích trước khi nâng cấp.
3. Kiểm tra các máy chủ sử dụng Kernel chuyên biệt
Đối với Ubuntu Cloud Image, AWS, Azure, KVM hoặc các máy chủ sử dụng Kernel HWE, cần đối chiếu đúng nhánh package thay vì áp dụng máy móc phiên bản Kernel generic.
4. Lên lịch reboot
Cập nhật Kernel cần reboot để có hiệu lực. Nên thực hiện trong khung giờ bảo trì để hạn chế ảnh hưởng đến dịch vụ.
5. Kiểm tra lại dịch vụ sau khi khởi động
Sau reboot, kiểm tra:
- Trạng thái network interface.
- Kết nối SSH.
- Dịch vụ Web và Database.
- Trạng thái filesystem và storage.
- Các ứng dụng đang chạy trên máy chủ.
8. Kết luận
CVE-2026-98432 là lỗ hổng nghiêm trọng trong cơ chế xử lý TCP IPv4 của Linux Kernel, được Ubuntu đánh giá Critical với CVSS 9.8.
Các quản trị viên hệ thống nên chủ động rà soát máy chủ Ubuntu, xác định nhánh Kernel đang sử dụng và cập nhật lên phiên bản đã được vá.
Đối với những hệ thống chưa thể reboot ngay, có thể xem xét áp dụng quy tắc nftables để giảm thiểu rủi ro tạm thời. Tuy nhiên, đây không phải giải pháp thay thế cho việc cập nhật Kernel.
Việc duy trì hệ điều hành và các package bảo mật ở trạng thái mới nhất là một trong những yếu tố quan trọng giúp bảo vệ VPS, máy chủ vật lý và hạ tầng Cloud trước các lỗ hổng bảo mật mới.
Tài liệu tham khảo: Ubuntu Security – CVE-2026-98432