
 中文 (中国)
 English

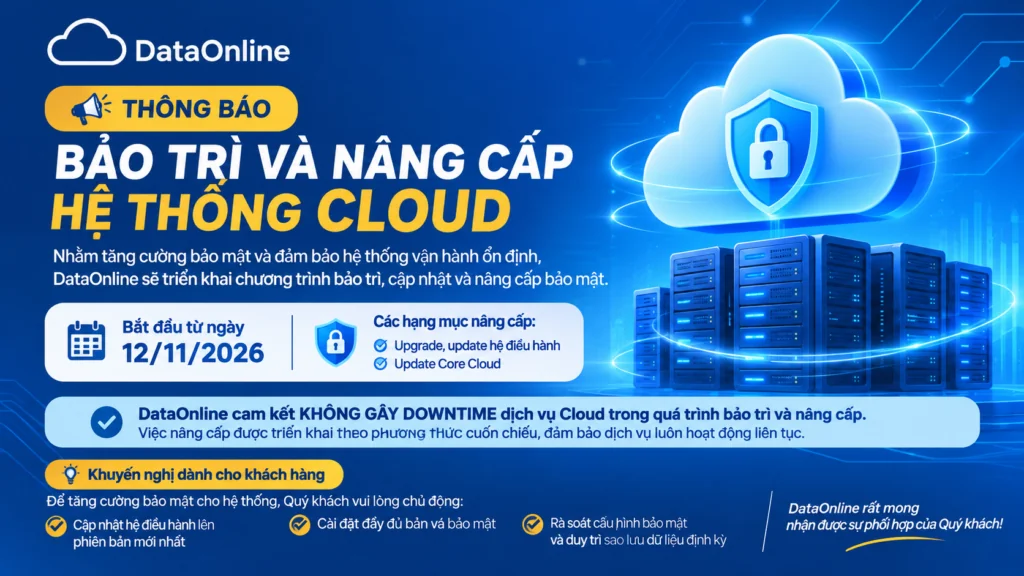
Kính gửi Quý khách hàng, Nhằm tăng cường bảo mật, chủ động phòng ngừa các rủi ro an ninh mạng và đảm bảo hệ thống vận hành ổn định, DataOnline sẽ triển khai chương trình bảo trì, cập nhật và nâng cấp bảo mật trên toàn bộ hạ tầng Cloud. 1. Thời gian triển khai […]
Lưu trữ danh mục: Security, Anti DDoS, Cloudflare
Tài liệu, Security, Anti DDoS, Cloudflare, Tin tức
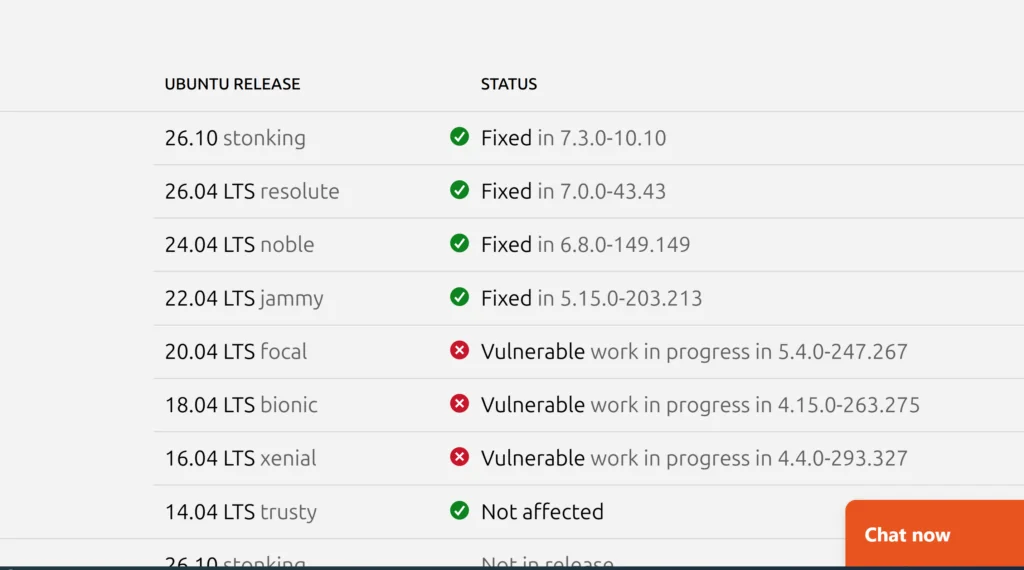
Hướng dẫn vá lỗ hổng CVE-2026-98432 trên Ubuntu – Nguy cơ thực thi mã từ xa qua Linux Kernel
11
Th11
Th11
1. Tổng quan về lỗ hổng CVE-2026-98432 CVE-2026-98432 là lỗ hổng bảo mật nghiêm trọng trong Linux Kernel, ảnh hưởng đến quá trình xử lý kết nối TCP IPv4. Lỗ hổng có thể dẫn đến nguy cơ thực thi mã từ xa (Remote Code Execution – RCE), gây ảnh hưởng trực tiếp đến tính bảo […]
Tài liệu, Security, Anti DDoS, Cloudflare, Tin tức
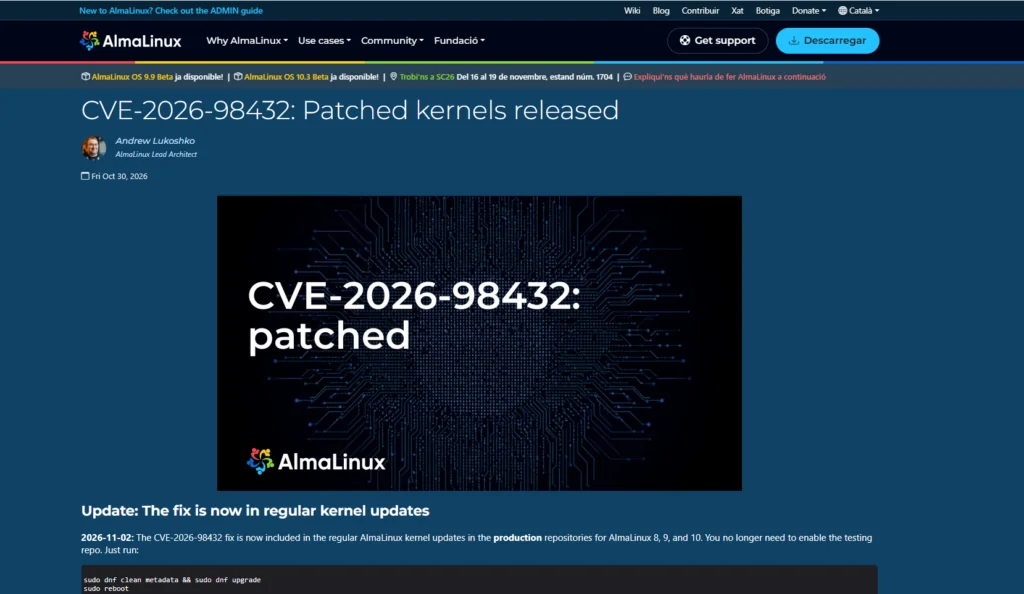
Hướng dẫn vá lỗ hổng CVE-2026-98432 trên AlmaLinux 9 – Cập nhật Linux Kernel an toàn
11
Th11
Th11
1. Tổng quan lỗ hổng bảo mật CVE-2026-98432 CVE-2026-98432 là lỗ hổng bảo mật nghiêm trọng trong Linux Kernel, ảnh hưởng đến cơ chế xử lý kết nối TCP IPv4. Lỗ hổng được đánh giá mức Critical với điểm CVSS 9.8/10, có nguy cơ cho phép kẻ tấn công từ xa khai thác và thực […]
Tài liệu, Security, Anti DDoS, Cloudflare, Tin tức
CVE-2026-98432: Lỗ hổng Use-After-Free trong Linux Kernel, nguy cơ gây sập máy chủ từ xa
30
Th10
Th10
CVE-2026-98432 là lỗ hổng bảo mật trong thành phần xử lý kết nối TCP/IPv4 của Linux Kernel, liên quan đến lỗi quản lý bộ nhớ Use-After-Free. Lỗ hổng có thể cho phép kẻ tấn công từ xa khai thác tình trạng truy cập vùng nhớ đã được giải phóng, dẫn đến lỗi kernel, làm gián […]
Tài liệu, Hướng dẫn sử dụng Wordpress, Security, Anti DDoS, Cloudflare, Tin tức
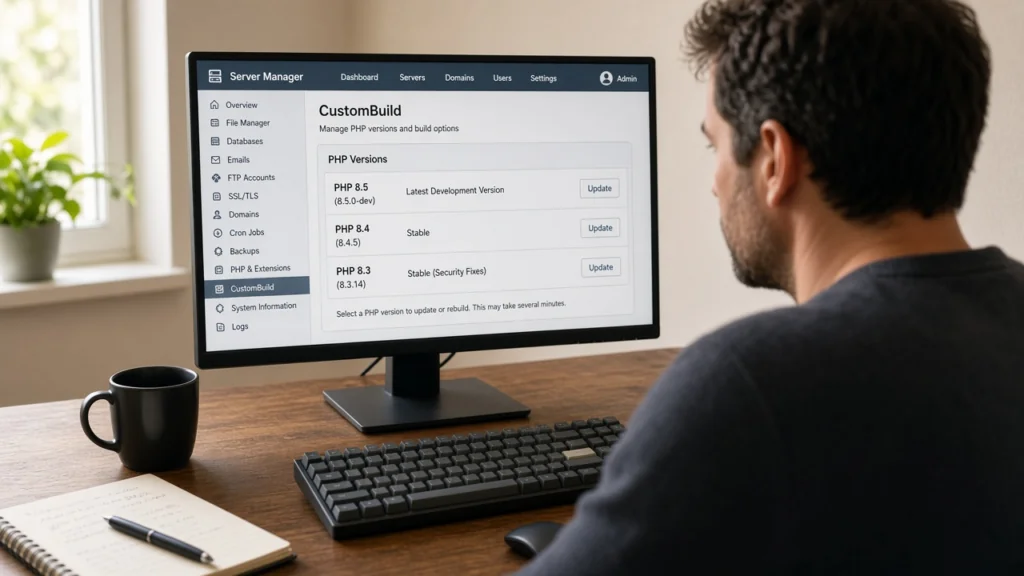
Hướng dẫn cập nhật PHP trên DirectAdmin để vá lỗ hổng bảo mật ngày 21/10/2026
22
Th10
Th10
Ngày 21/10/2026, PHP phát hành bản vá khẩn cho hai lỗ hổng thực thi mã từ xa, không cần đăng nhập. Mức CVSS v4.0 là 9.2. Máy DirectAdmin biên dịch PHP bằng CustomBuild nên không tự vá khi hệ điều hành chạy yum hay apt. Việc cần làm là nâng DirectAdmin lên bản có gói PHP mới, rồi […]
Tài liệu, Hướng dẫn sử dụng Linux, LAMP, LEMP, Webserver..., Security, Anti DDoS, Cloudflare, Tin tức
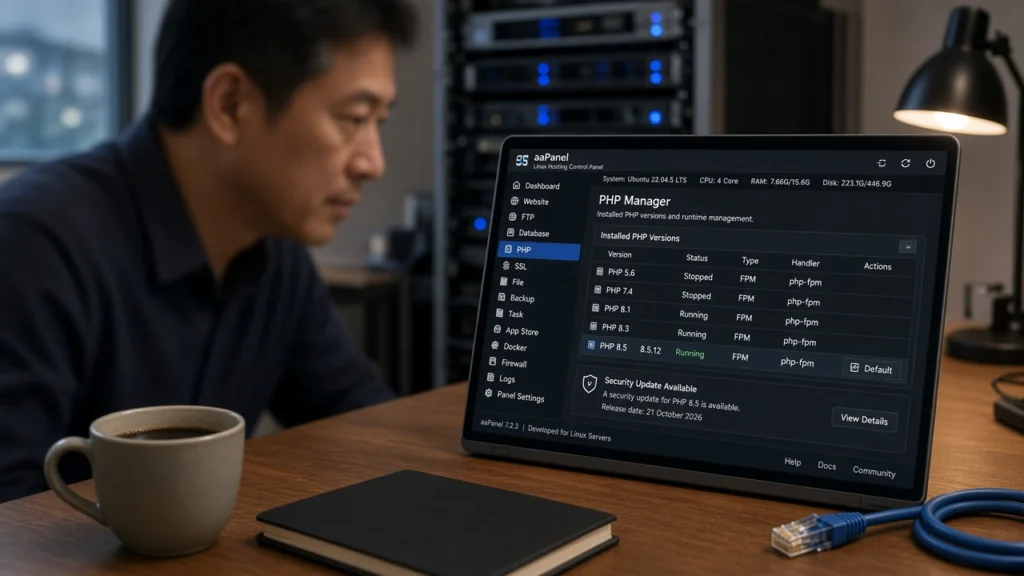
Hướng dẫn cập nhật PHP trên aaPanel để vá lỗ hổng bảo mật ngày 21/10/2026
22
Th10
Th10
Ngày 21/10/2026, PHP phát hành bản vá khẩn cho hai lỗ hổng thực thi mã từ xa, không cần đăng nhập. Mức CVSS v4.0 là 9.2. Máy chủ chạy aaPanel với Nginx, Apache hoặc OpenLiteSpeed đều nằm trong phạm vi ảnh hưởng. Việc cần làm là nâng từng phiên bản PHP đang cài trong App […]
Tài liệu, Security, Anti DDoS, Cloudflare, Tin tức
Cập nhật ngay PHP để không bị hack – PHP 2026: RCE nghiêm trọng, PHP 8.5.12 và lộ trình 8.6
22
Th10
Th10
Ngày 21/10/2026, nhóm phát triển PHP phát hành hàng loạt bản vá bảo mật cho 8.2, 8.3, 8.4 và 8.5. Hai lỗ hổng được chấm CVSS v4.0 9.2 có thể dẫn tới thực thi mã từ xa (RCE) mà không cần đăng nhập. Cùng lúc, PHP 8.6 đang ở RC4, dự kiến GA 19/11/2026. Bài này tổng hợp archive […]
Tài liệu, Security, Anti DDoS, Cloudflare
RTBH (Remote Triggered Black Hole) – Giải pháp chống DDoS mạnh mẽ

16
Th8
Th8
1. Tổng quan RTBH là gì? RTBH (Remote Triggered Black Hole Filtering) là một phương pháp kỹ thuật sử dụng trong mạng để chặn lưu lượng không mong muốn ngay trước khi nó xâm nhập vào mạng được bảo vệ. Bằng cách tạo một “black hole” (hố đen) – tức một tuyến null route – […]
Tài liệu, Security, Anti DDoS, Cloudflare
RTBH – Remote Triggered Black Hole là gì? Ứng dụng thực tế trong phòng chống DDoS

06
Th8
Th8
RTBH – Remote Triggered Black Hole 1. Khái niệm RTBH là gì? RTBH (Remote Triggered Black Hole) là một kỹ thuật bảo vệ mạng được sử dụng để chặn nhanh lưu lượng tấn công (thường là DDoS) bằng cách định tuyến nó tới một “black hole” (hố đen) – một địa chỉ IP đặc biệt […]
Tài liệu, Hướng dẫn sử dụng Linux, Security, Anti DDoS, Cloudflare
15+ mẹo và thủ thuật Bash giúp bạn làm chủ dòng lệnh Linux (Phần 5)

14
Th4
Th4
DataOnline sẽ hướng dẫn bạn cách xử lý nhập liệu từ người dùng trong Bash – từ việc hiển thị thông báo “nhấn Enter để tiếp tục” cho đến cách ghi nhận chuỗi dữ liệu người dùng nhập và lưu vào biến để sử dụng trong các quy trình xử lý sau. Ngoài ra, bài […]